スキップしてメイン コンテンツに移動

Workspace ONE Accessで展開するためのThinAppパッケージング


ThinAppというアプリケーション仮想化製品があります。
これをWorkspace ONE Accessのカタログに載せて配信する機能があり、機能自体は昔からあったのですがサポートされる構成に若干の制約がありました。(古いバージョンのコネクタサーバを使用しないといけない、など)

最近リリースされたWorkspace ONE Access Connector ver.2209から再びサポートされるようになったようですので、設定のお作法や使い勝手などを検証してみました。

ただ、1つのポストで記載するには長くなりすぎてしまったため、今回はWorkspace ONE AccessからThinAppを配信するためのThinAppのパッケージングのみを記載します。

大まかな流れは以下の通りです。
    1.ThinAppのインストール
    2.パッケージングの実行


1.ThinAppのインストール

ThinAppをインストールするのはできるだけまっさらなOSが望ましいようです。今回はOSのインストールが完了した直後のなにもインストールされていないPCでインストールします。
ThinAppのインストーラを実行し、「Install」をクリックします。


EULAにチェックを入れ、「Install」をクリックします。


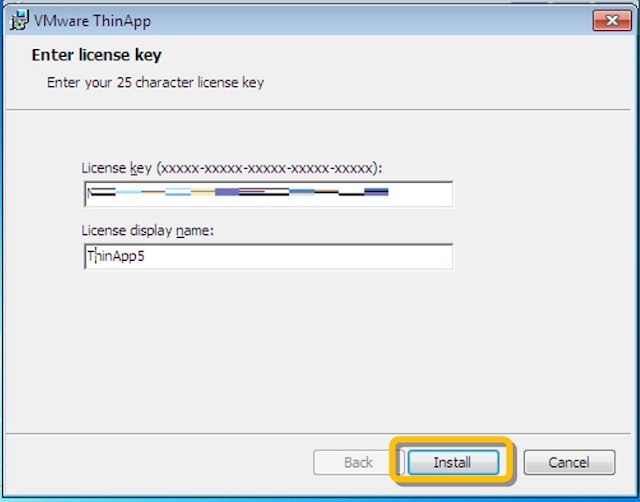
ライセンスキーとライセンスの名前を入れ、「Install」をクリックします。
ライセンス名は配信したThinappアプリを起動したときに表示されます。

インストール処理が完了したら、「Finish」をクリックします。


続けて「Close」をクリックします。


これでインストールは完了です。インストール自体には特に気を付けるべき点はなさそうでした。


2.パッケージングの実行

次にThinappをインストールしたPCでパッケージングを実行します。
「ThinApp Setup Capture」を起動します。


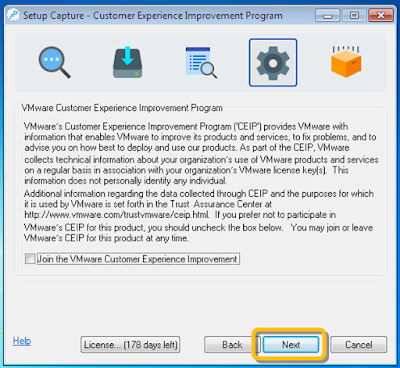
パッケージングをするにあたり、実施する際のフローなどを説明してくれる概要画面が表示されるため「Next」をクリックします。


まずはプリスキャン(アプリをインストールする前の状態のキャプチャ)を実行します。


インストール前の状態のPCのスキャンが実行されます。レジストリやら何やらをスキャンしているようです。完了したら「Next」をクリックします。


プリスキャンが終わると、ポストスキャン(アプリインストール後の状態のキャプチャ)が実行できる状態になります。ここでそのままポストスキャンを実行してしまうと何の意味もなくなってしまうので、このウィンドウは一旦このまま置いておいてとパッケージングするアプリのインストールに進みます。


特に深い意味はないですが、DBeaverというアプリをインストールしてみます。(昔のバージョンで配信しようとしてみて挫折したのでリベンジ。。)


といってもここではアプリのインストールは主題ではないので、ほぼデフォルトで次へ次へと進めてインストールを完了させます。


アプリのインストールが完了したら、ThinAppのウィンドウに戻ります。
おあずけをくらっていた「Postscan」をクリックします。


本当に進めていいか確認されるので、「OK」をクリックします。


ポストスキャンが実行されるので完了するのを待ち...


スキャンが完了すると、先ほどインストールしたDBeaverが表示されているのでチェックを入れて「Next」をクリックします。


WS1 Accessから配信する場合はココが重要で、「Deliver with a VMware Workspace ONE Access Catalog」というオプションにチェックを入れます。URLは必須ではないのでここでは空のまま進みます。
「Next」をクリックします。


ここからはしばらく次へ次へと進めます。


「Save」をクリックします。


しばらく待つとビルドプロセスの実行ができるようになるので、「Build」をクリックします。これを実行するといよいよThinappでパッケージングされたアプリが生成されます。


しばらく待つとビルドが完了します。パッケージが保存されるフォルダを開くオプションにチェックを入れておき、「Finish」をクリックします。


生成されたパッケージアプリが保存されたフォルダが開かれます。
ビルドを行うといくつかファイルが生成されますが、WS1 Accessからの配信に必要なのはEXEの実行ファイルなので、これを確保しておきます。


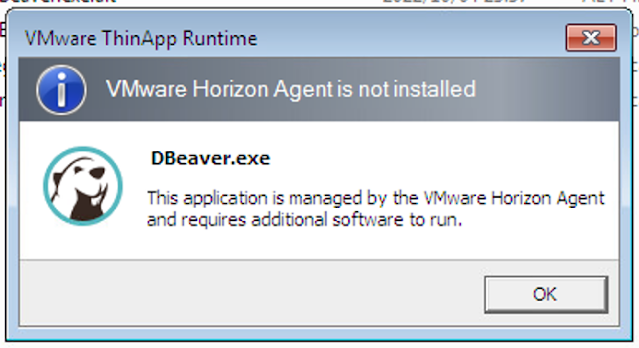
ちなみに、このEXEファイルをそのまま実行してみても、Horison Agentが必要ですよ、という内容のエラーが表示されます。
WS1 Accessから配信する場合はHorizon Agentは不要なのですが、つまりEXEファイルだけを手に入れても実行ができないということですね。


ThinAppでパッケージされたアプリケーションは用意ができたので、次回はWS1 AccessにThinAppリポジトリを連携してPCへ配信・実行するところまでを実施したいと思います。


コメント

このブログの人気の投稿

Workspace ONE UEMでWindowsデバイスのログ収集

WS1 UEM管理下のWindowsデバイスのトラブルシューティング時などに有用なログ収集の方法を紹介します。 また、実際のトラブルシュート時の小技なども紹介したいと思います。 大まかな流れは以下の通りです。      1.WS1 UEM管理コンソールからリモートでログ取得     2 .取得したログの確認     3 .小技 1.WS1 UEM管理コンソールからリモートでログ取得 ログ収集を行う際、管理者目線で言うと、可能であればユーザー側の操作なしにリモートでかつサイレントで収集できることが望ましいと思います。 WS1 UEMではリモートでログ収集を行う機能が備わっているため、その機能を利用します。 WebブラウザでWorkspace ONE UEMの管理コンソールにログインし、ログ取得対象のデバイス詳細画面で[その他のアクション]>[デバイスログを要求]をクリックします。 [デバイスログを要求]画面で、[HUB]を選択した状態で[保存]をクリックします。 同じ手順を繰り返し、次は[システム]を選択した状態で[保存]をクリックします。 【補足】 [HUB]の方は文字通りIntelligent Hubのログの収集で、[システム]の方はOSレベルのログを一部収集することができます。 2.取得したログの確認 次に実際に取得されたログを確認してみます。 先ほどログ取得を実行したデバイスの詳細画面で[その他]>[添付ファイル]をクリックします。 [ファイル]タブをクリックすると収集されたログの一覧が表示されます。 ファイル名の接頭辞部分(Hub_とかSystem_の部分)は、ログ取得実行時に選択した種別に対応したものになります。 [spanned]という文字列が含まれているファイルはサイズの関係で複数のファイルに分割された状態になっているログです。 ファイル名のリンクをクリックするとダウンロードができます。 【補足】 ファイル分割はされないような機能改善がどこかのバージョンで実施されたため今後は不要かもしれません。分割されていても次の手順で対応が可能です。 [spanned]が名前に含まれるファイルはそのままだと中身を見ることができないため一手間必要になります。 まずは、末尾にzXXを含むファ...

Workspace ONE Accessに証明書認証でログイン

Workspace ONE AccessではSaaSなどのサービスへのアクセス管理ができますが、クライアント証明書認証の機能も備わっています。 ここでは、Workspace ONE UEMから配信した証明書を使用して、Workspace ONE Accessに証明書認証でログインする、ということをやってみます。 まずは、Workspace ONE UEMコンソールでの作業です。 すべての設定>システム>エンタープライズ統合>Workspace ONE Access>構成 へ移動し、「 エクスポート 」をクリックしてAirWatch認証局のルート証明書をエクスポートします。 次に、Windows向けにWorkspace ONE Access認証用証明書プロファイルを作成してデバイスに対して配信します。 SCEPペイロードを選択し、「 資格情報ソース 」は「 AirWatch認証局 」を選択します。証明書テンプレートは「 証明書(クラウド展開) 」です。 【補足】 上記のプロファイルで配信した証明書は 秘密キーのエクスポートができない ようになっているため、使い回しを防ぐことができます。つまり、私用のデバイスにインポートし直してログインしてしまおう...ということはできない仕組みになっているワケですね。 次はWorkspace ONE Accessの管理コンソールでの作業です。 IDとアクセス管理>管理>認証方法をクリックし、「 証明書(クラウドデプロイ) 」の設定を変更します。(UEMのプロファイルで選択した証明書テンプレートと同じ名前ですね。若干の誤差はありますが...) 始めに、「 証明書アダプタを有効にする 」にチェックを入れ、「 ルートおよび中間CA証明書 」のところには先ほどWorkspace ONE UEMからエクスポートした証明書をアップロードし、「 証明書の失効を有効にする 」にもチェックを入れておきます。 【補足】 公的認証局であっても、ここでルート証明書をアップロードしない限り証明書認証はできないので、今回の例では Workspace ONE UEM内部の認証局から発行されている証明書以外では認証できない 構成にすることができます。 少し下にスクロールして「 OCSPの失効を有効にする 」にチェックを入れ、「 OCSPレスポンダの署名証明書 」には...

エクストリームHoloDeckデプロイ

  この投稿は、 vExperts Advent Calendar 2025 の12日目です。 引き続きVCFをなんとか自宅で動かせないかとアレコレ考えています。 ということで、 前回のポスト まででHoloDeckをデプロイする事前準備までが終わったので、いざHoloDeckのデプロイを実施してみます。 ちなみに、タイトルのエクストリーム○○とは、過激な状況や極限状況などで特定のスポーツやアクティビティなどをすることでして、代表的なもの(?)としてエクストリーム出社があります。 ここでは、「エクストリームHoloDeckデプロイ」を" 極限まで少ないリソースのホストにHoloDeckをデプロイする "と定義して、その限界に挑戦した(リソースの都合上せざるを得なかった)記録となります。 大まかな流れは以下の通りです。     0 .今回使用するホストのリソース詳細      1.HoloDeckデプロイスクリプトの実行      2.Scriptsの作成と配信設定     3 .動作確認(デバイス側操作でScriptsを実行) 0.今回使用するホストのリソース詳細 私自身HoloDeckを使ってみるにあたり、インターネット上の情報を色々探してみました。 ミニPCなどにデプロイしたと思われるブログポストなども見かけ、これはうちにあるヤツでもなんとかすれば行けるのでは...?と思い至りやってみた次第でして。 ネット上に数多存在する情報の1つとして、手元のミニPCのリソース情報を残しておきたいと思います。 項目 値 備考 筐体 Shuttle SH570R8 https://shuttle-japan.jp/sh570r8/ CPU Intel Core i9-11900 8コア 16スレッド メモリ RAM :64GB NVMe:256GB RAM 64GB+Memory Tiering機能でNVMeのSSD 256GB(RAMの4倍) ストレージ 1TBのNVMe SSD Memory Tiering機能でメモリとして使用 1TBのNVMe SSD HoloDeckコンポーネントのデプロイ専用 1TBのSATA SSD HoloConsoleとHoloRoute...