スキップしてメイン コンテンツに移動

Cisco DuoでWorkspace ONE Accessにログイン


Cisco Duoと連携することでWorkspace ONE Accessの多要素認証にDuoのMFA機能を組み込むことができます。

Cisco Duoは二要素認証によってサービスアクセス時のセキュリティを高め、保護することができるプラットフォームですが、その他にもデバイスのセキュリティ状態などの健全性の可視化やシングルサインオン機能なども備えているようです。

また、10ユーザまでは無償で使用できるFreeライセンスもあるところは、検証を行う上ではうれしいポイントです。

Workspace ONE AccessとDuoを連携し、Accessへのログイン時にDuoの2要素認証を使用する、という動作を見てみたいと思います。

ざっくりの流れは以下の通りです。
 1.Duo側の準備
 2.Workspace ONE AccessでDuo認証有効化
 3.ログインして動作確認
  3.1.初回ログイン時の登録
  3.2.次回以降のDuo認証によるログイン


1.Duo側の準備

Duoの管理コンソールでWorkspace ONE Accessと連携するための設定をします。
よくあるSaaSの設定だと、OAuthクライアントを作るのに近いイメージです。

Duoの管理コンソールにログイン後、左ペインの[Applications]>[Protect an Application]をクリックします。


検索ボックスに「web sdk」と入力すると、候補に「Web SDK」が出て来るので、[Protect]をクリックします。


Detailsセクションの以下の値を控えておきます。
 -Client ID
 -Client secret
 -API hostname


Nameをわかりやすい値に変えて、保存します。


2.Workspace ONE AccessでDuo認証有効化

次は、Workspace ONE Access側でDuo認証を有効化します。

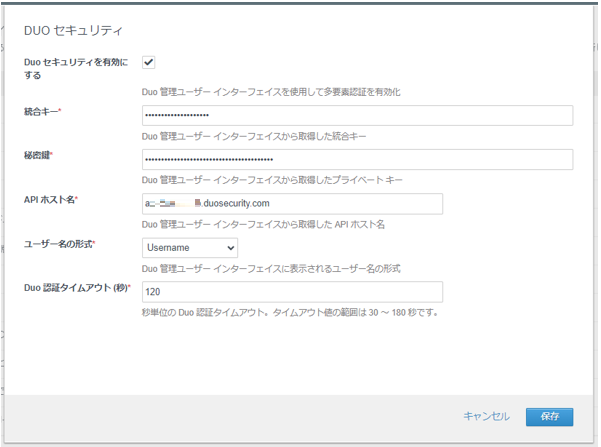
WS1 Accessで[IDとアクセス管理]>[認証方法]をクリック後、[DUOセキュリティ]の構成ボタンをクリックします。


[Duoセキュリティを有効にする]にチェックを入れた後、以下の通り設定して、[保存]をクリックします。


IDプロバイダ設定の方でも忘れずに有効化しておきます。


DUOセキュリティ認証を1要素目の二人称とすることはできないので何らかの認証方法を1要素目にしておき、[および]で[DUOセキュリティ]を選択して「保存」をクリックします。


3.動作確認

ここまでで設定は完了したので、実際にログインしてみて動きを見ます。

3.1.初回ログイン時の登録

初回ログイン時にはユーザがDuoの認証時に使用するデバイスをDuoに登録する処理が必要になります。初回セットアップが完了すると次回以降はDUOアプリを使って認証することができるようになります。

1要素目の認証を通過すると、ログインプロンプトにDUOの画面が表示されるので初回セットアップを実施します。「Start setup」をクリックします。


「Mobile phone」のラジオボタンにチェックを入れ、[Continue]をクリックします。


認証に使うスマートフォンの電話番号を入力後、[You entered ….Is this the correct number?]にチェックを入れ、[Continue]をクリックします。


デバイスタイプのラジオボタンにチェックを入れ、[Continue]をクリックします。


スマートフォンにDUO Mobileアプリをインストールして起動し、[I have Duo Mobile]をクリックします。


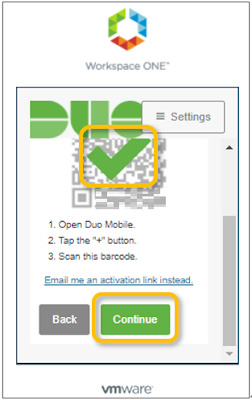
スマートフォンのDuo Mobileアプリのスキャナで、QRコードを読み取ります。


読み取りが完了すると、QRコードにチェックマークが表示されるので、[Continue]をクリックします。

ログイン時にデフォルトでどの認証方法を使用するか決めることができるので、プルダウンから[Automatically send device a Duo Push]を選択します。


[Save]をクリックします。


ここまでで初回ログイン時のDuo側への登録は完了したので、[Continue to Login]をクリックします。以降は次回以降のログインと同じフローになります。


3.2.次回以降のDuo認証によるログイン

1要素目の認証を通過するとDuo認証に進み、スマホに承認要求通知が送信されたことを通知するメッセージが表示されます。


スマートフォンでDuoアプリを見てみると、ログイン要求が表示されているので、[承認]をタップします。


ログイン画面にはログインが成功したことを示すメッセージが表示されたあと...


ログインが完了しました。


Workspace ONE AccessにはデフォルトでVerifyという多要素認証機能が組み込まれているので、もちろんそちらを利用することも出来ますが、すでにDuoを利用している企業などでは、Duoと連携することでも多要素認証を実現することができますね。


コメント

このブログの人気の投稿

Workspace ONE UEMでWindowsデバイスのログ収集

WS1 UEM管理下のWindowsデバイスのトラブルシューティング時などに有用なログ収集の方法を紹介します。 また、実際のトラブルシュート時の小技なども紹介したいと思います。 大まかな流れは以下の通りです。      1.WS1 UEM管理コンソールからリモートでログ取得     2 .取得したログの確認     3 .小技 1.WS1 UEM管理コンソールからリモートでログ取得 ログ収集を行う際、管理者目線で言うと、可能であればユーザー側の操作なしにリモートでかつサイレントで収集できることが望ましいと思います。 WS1 UEMではリモートでログ収集を行う機能が備わっているため、その機能を利用します。 WebブラウザでWorkspace ONE UEMの管理コンソールにログインし、ログ取得対象のデバイス詳細画面で[その他のアクション]>[デバイスログを要求]をクリックします。 [デバイスログを要求]画面で、[HUB]を選択した状態で[保存]をクリックします。 同じ手順を繰り返し、次は[システム]を選択した状態で[保存]をクリックします。 【補足】 [HUB]の方は文字通りIntelligent Hubのログの収集で、[システム]の方はOSレベルのログを一部収集することができます。 2.取得したログの確認 次に実際に取得されたログを確認してみます。 先ほどログ取得を実行したデバイスの詳細画面で[その他]>[添付ファイル]をクリックします。 [ファイル]タブをクリックすると収集されたログの一覧が表示されます。 ファイル名の接頭辞部分(Hub_とかSystem_の部分)は、ログ取得実行時に選択した種別に対応したものになります。 [spanned]という文字列が含まれているファイルはサイズの関係で複数のファイルに分割された状態になっているログです。 ファイル名のリンクをクリックするとダウンロードができます。 【補足】 ファイル分割はされないような機能改善がどこかのバージョンで実施されたため今後は不要かもしれません。分割されていても次の手順で対応が可能です。 [spanned]が名前に含まれるファイルはそのままだと中身を見ることができないため一手間必要になります。 まずは、末尾にzXXを含むファ...

Workspace ONE Accessに証明書認証でログイン

Workspace ONE AccessではSaaSなどのサービスへのアクセス管理ができますが、クライアント証明書認証の機能も備わっています。 ここでは、Workspace ONE UEMから配信した証明書を使用して、Workspace ONE Accessに証明書認証でログインする、ということをやってみます。 まずは、Workspace ONE UEMコンソールでの作業です。 すべての設定>システム>エンタープライズ統合>Workspace ONE Access>構成 へ移動し、「 エクスポート 」をクリックしてAirWatch認証局のルート証明書をエクスポートします。 次に、Windows向けにWorkspace ONE Access認証用証明書プロファイルを作成してデバイスに対して配信します。 SCEPペイロードを選択し、「 資格情報ソース 」は「 AirWatch認証局 」を選択します。証明書テンプレートは「 証明書(クラウド展開) 」です。 【補足】 上記のプロファイルで配信した証明書は 秘密キーのエクスポートができない ようになっているため、使い回しを防ぐことができます。つまり、私用のデバイスにインポートし直してログインしてしまおう...ということはできない仕組みになっているワケですね。 次はWorkspace ONE Accessの管理コンソールでの作業です。 IDとアクセス管理>管理>認証方法をクリックし、「 証明書(クラウドデプロイ) 」の設定を変更します。(UEMのプロファイルで選択した証明書テンプレートと同じ名前ですね。若干の誤差はありますが...) 始めに、「 証明書アダプタを有効にする 」にチェックを入れ、「 ルートおよび中間CA証明書 」のところには先ほどWorkspace ONE UEMからエクスポートした証明書をアップロードし、「 証明書の失効を有効にする 」にもチェックを入れておきます。 【補足】 公的認証局であっても、ここでルート証明書をアップロードしない限り証明書認証はできないので、今回の例では Workspace ONE UEM内部の認証局から発行されている証明書以外では認証できない 構成にすることができます。 少し下にスクロールして「 OCSPの失効を有効にする 」にチェックを入れ、「 OCSPレスポンダの署名証明書 」には...

エクストリームHoloDeckデプロイ

  この投稿は、 vExperts Advent Calendar 2025 の12日目です。 引き続きVCFをなんとか自宅で動かせないかとアレコレ考えています。 ということで、 前回のポスト まででHoloDeckをデプロイする事前準備までが終わったので、いざHoloDeckのデプロイを実施してみます。 ちなみに、タイトルのエクストリーム○○とは、過激な状況や極限状況などで特定のスポーツやアクティビティなどをすることでして、代表的なもの(?)としてエクストリーム出社があります。 ここでは、「エクストリームHoloDeckデプロイ」を" 極限まで少ないリソースのホストにHoloDeckをデプロイする "と定義して、その限界に挑戦した(リソースの都合上せざるを得なかった)記録となります。 大まかな流れは以下の通りです。     0 .今回使用するホストのリソース詳細      1.HoloDeckデプロイスクリプトの実行      2.Scriptsの作成と配信設定     3 .動作確認(デバイス側操作でScriptsを実行) 0.今回使用するホストのリソース詳細 私自身HoloDeckを使ってみるにあたり、インターネット上の情報を色々探してみました。 ミニPCなどにデプロイしたと思われるブログポストなども見かけ、これはうちにあるヤツでもなんとかすれば行けるのでは...?と思い至りやってみた次第でして。 ネット上に数多存在する情報の1つとして、手元のミニPCのリソース情報を残しておきたいと思います。 項目 値 備考 筐体 Shuttle SH570R8 https://shuttle-japan.jp/sh570r8/ CPU Intel Core i9-11900 8コア 16スレッド メモリ RAM :64GB NVMe:256GB RAM 64GB+Memory Tiering機能でNVMeのSSD 256GB(RAMの4倍) ストレージ 1TBのNVMe SSD Memory Tiering機能でメモリとして使用 1TBのNVMe SSD HoloDeckコンポーネントのデプロイ専用 1TBのSATA SSD HoloConsoleとHoloRoute...